
 Da Massimo Granelli
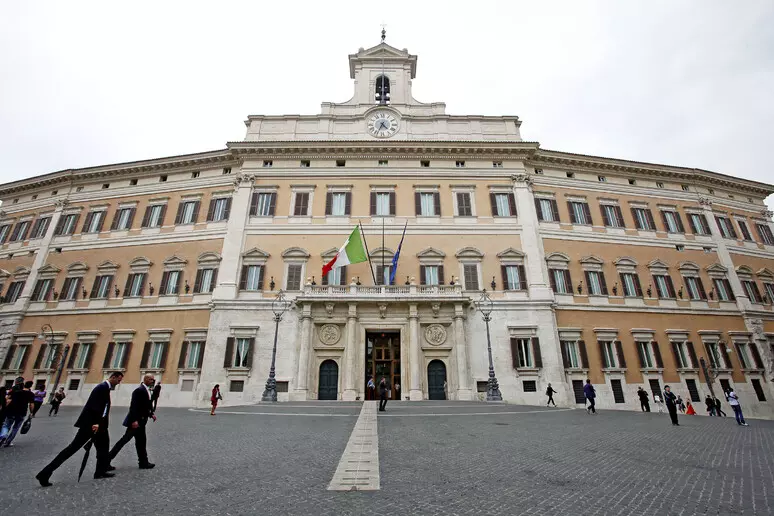
Offensiva informatica contro i sistemi di Montecitorio. Coinvolti numerosi account istituzionali, compreso quello parlamentare della presidente del Consiglio. La Camera rassicura: nessuna emergenza, attivate le misure di sicurezza con il supporto dell’Agenzia per la cybersicurezza nazionale. Cresce intanto la pressione digitale sulle istituzioni italiane ed europee.
Roma, 27 ottobre 2026 – Un attacco informatico su vasta scala ha preso di mira i sistemi della Camera dei Deputati, coinvolgendo le caselle di posta elettronica di numerosi parlamentari. Tra gli indirizzi interessati figura anche quello assegnato alla presidente del Consiglio Giorgia Meloni nella sua qualità di deputata.
L’offensiva, registrata negli ultimi giorni, ha fatto scattare le procedure di protezione informatica di Montecitorio, impegnando i tecnici nella gestione dei tentativi di intrusione e nella verifica della sicurezza delle infrastrutture digitali.
L’episodio riporta al centro dell’attenzione un problema che riguarda ormai tutte le democrazie occidentali: la vulnerabilità delle comunicazioni istituzionali di fronte ad attacchi informatici sempre più frequenti e potenzialmente sofisticati.
Dalla Camera arrivano rassicurazioni sulla tenuta dei sistemi. Resta tuttavia aperta una questione che supera il singolo episodio: quanto sono realmente protette le informazioni che attraversano quotidianamente le reti informatiche delle istituzioni dello Stato?
Nel mirino anche l’indirizzo parlamentare di Giorgia Meloni
La presenza dell’indirizzo di posta elettronica di Giorgia Meloni tra quelli presi di mira ha immediatamente richiamato l’attenzione sulla vicenda.
Da Palazzo Chigi è arrivata una precisazione: l’account coinvolto è quello assegnato alla presidente del Consiglio in quanto componente della Camera dei Deputati e non viene utilizzato per le comunicazioni relative all’attività di governo.
Una distinzione significativa, soprattutto sotto il profilo della sicurezza nazionale.
Le comunicazioni della Presidenza del Consiglio seguono infatti canali istituzionali differenti rispetto alla normale corrispondenza parlamentare. Il coinvolgimento dell’indirizzo della premier non significa, pertanto, che siano stati compromessi i sistemi informatici utilizzati per le attività dell’esecutivo.
Secondo ulteriori ricostruzioni giornalistiche, tra gli account presi di mira figurerebbero anche quelli di Andrea Delmastro, esponente di Fratelli d’Italia, e Paolo Formentini, deputato della Lega.
Non risultano tuttavia chiariti pubblicamente tutti gli aspetti tecnici dell’operazione, né è stato fornito un quadro definitivo sull’eventuale accesso non autorizzato ai contenuti delle caselle elettroniche.
È proprio questa distinzione a risultare fondamentale: un tentativo di attacco, anche particolarmente esteso, non equivale necessariamente a una violazione riuscita dei sistemi.
Montecitorio rassicura: nessuna situazione di emergenza
Di fronte alle notizie sull’offensiva informatica, gli uffici della Camera hanno ridimensionato il livello di allarme, precisando che simili tentativi rappresentano una realtà con la quale le strutture istituzionali devono confrontarsi quotidianamente.
Le misure di protezione sono state attivate in collaborazione con l’Agenzia per la cybersicurezza nazionale, attraverso un protocollo specifico già operativo.
Le procedure possono comprendere anche la sospensione temporanea di alcune funzionalità informatiche, una misura precauzionale utilizzata per limitare eventuali rischi e consentire ai tecnici di effettuare le verifiche necessarie.
La posizione espressa da Montecitorio è dunque improntata alla cautela, senza indicazioni di un’emergenza generalizzata.
Questo non significa sottovalutare l’accaduto.
Un’istituzione parlamentare rappresenta un obiettivo particolarmente sensibile perché custodisce informazioni, documenti, comunicazioni e relazioni che riguardano direttamente l’attività legislativa e politica del Paese.
Anche quando i sistemi di difesa riescono a contenere un’offensiva, la frequenza e l’intensità dei tentativi costituiscono elementi che meritano attenzione.
Non soltanto l’Italia: cresce la pressione informatica sulle istituzioni
Uno degli aspetti più significativi della vicenda riguarda il contesto internazionale nel quale si colloca l’attacco.
Secondo quanto riferito dalla Camera, negli ultimi giorni si sarebbe registrata un’intensificazione di analoghi tentativi di aggressione informatica anche nei confronti di altre istituzioni nazionali, europee e internazionali.
Un elemento che suggerisce un quadro più ampio rispetto al singolo episodio di Montecitorio, pur senza dimostrare l’esistenza di una regia comune.
La sicurezza informatica è diventata una componente essenziale della sicurezza degli Stati.
Le operazioni ostili possono avere finalità differenti: sottrarre informazioni riservate, interrompere servizi, compromettere sistemi, raccogliere credenziali di accesso oppure ottenere elementi utili per successive attività di spionaggio.
Non sempre, inoltre, l’obiettivo è provocare un danno immediatamente visibile.
In alcuni casi l’interesse degli aggressori può concentrarsi sull’acquisizione silenziosa di informazioni, sulle relazioni tra interlocutori istituzionali o sulla possibilità di utilizzare account compromessi per ulteriori tentativi di infiltrazione.
Si tratta di scenari conosciuti dagli esperti di sicurezza digitale, ma che non possono essere automaticamente attribuiti all’attacco contro la Camera senza riscontri investigativi.
La posta elettronica, uno degli obiettivi più delicati
Per comprendere la rilevanza dell’accaduto bisogna considerare il ruolo che la posta elettronica continua a svolgere nelle attività istituzionali.
Nonostante l’evoluzione delle piattaforme di comunicazione, le email rappresentano ancora uno degli strumenti principali per lo scambio di documenti, convocazioni, informazioni operative e comunicazioni tra uffici pubblici, rappresentanti politici e collaboratori.
Un account istituzionale può contenere molto più di semplici messaggi.
Attraverso la corrispondenza elettronica è possibile ricostruire rapporti professionali, individuare interlocutori, conoscere appuntamenti e comprendere dinamiche organizzative.
Per questa ragione le caselle di posta dei rappresentanti delle istituzioni costituiscono obiettivi di particolare interesse per chi conduce attività di criminalità informatica o spionaggio digitale.
Le modalità di aggressione possono essere numerose, dal furto delle credenziali mediante messaggi fraudolenti allo sfruttamento di vulnerabilità tecniche.
Nel caso specifico di Montecitorio, tuttavia, non sono stati diffusi elementi sufficienti per stabilire quale tecnica sia stata effettivamente utilizzata.
Qualsiasi ricostruzione dettagliata delle modalità operative degli aggressori sarebbe quindi, allo stato attuale, prematura.
Il ruolo dell’Agenzia per la cybersicurezza nazionale
Nella gestione della vicenda assume particolare rilievo il coinvolgimento dell’Agenzia per la cybersicurezza nazionale, organismo chiamato a contribuire alla protezione degli interessi strategici italiani nello spazio digitale.
L’agenzia svolge un ruolo centrale nel rafforzamento della resilienza informatica del Paese, nel coordinamento delle attività di prevenzione e nella risposta agli incidenti che possono interessare infrastrutture e soggetti di rilevanza nazionale.
La collaborazione con la Camera dei Deputati rappresenta un elemento importante per garantire una risposta coordinata e tecnicamente adeguata.
La difesa informatica delle istituzioni non può infatti limitarsi alla semplice installazione di programmi di protezione.
Richiede sistemi di monitoraggio, aggiornamenti continui, procedure di autenticazione sicure, personale specializzato e una capacità di intervento sufficientemente rapida da contenere eventuali conseguenze.
A tutto questo si aggiunge un fattore spesso sottovalutato: la formazione delle persone che utilizzano quotidianamente gli strumenti digitali.
Anche un’infrastruttura tecnologicamente avanzata può essere esposta a rischi quando vengono utilizzate credenziali deboli, si aprono allegati fraudolenti o non vengono rispettate le procedure di sicurezza.
La protezione dei dati istituzionali è dunque una responsabilità condivisa tra strutture tecniche, amministrazioni e utilizzatori.
Il rischio della guerra ibrida e le nuove vulnerabilità degli Stati
L’attacco contro Montecitorio riaccende inevitabilmente il dibattito sulla cosiddetta guerra ibrida, un insieme di strategie che possono affiancare agli strumenti tradizionali di pressione politica e militare anche operazioni informatiche, campagne di disinformazione e attività di interferenza.
Negli ultimi anni il cyberspazio ha assunto un’importanza crescente nelle relazioni internazionali.
Le infrastrutture digitali sono diventate essenziali per il funzionamento delle amministrazioni pubbliche, dei sistemi economici e dei servizi destinati ai cittadini.
Colpire una rete informatica può quindi rappresentare un modo per esercitare pressione su un’istituzione senza ricorrere a strumenti convenzionali.
È necessario, però, evitare conclusioni affrettate.
Al momento non sono stati resi pubblici elementi che consentano di attribuire con certezza l’offensiva contro la Camera a uno Stato straniero, a un’organizzazione specifica o a un gruppo di criminali informatici.
La contemporaneità di più attacchi contro obiettivi istituzionali può giustificare ulteriori approfondimenti, ma non costituisce da sola una prova di coordinamento.
In una materia tanto delicata, distinguere le ipotesi investigative dai fatti accertati è indispensabile per non trasformare una notizia di sicurezza informatica in un caso politico fondato su supposizioni.
La sicurezza digitale è diventata una questione democratica
L’episodio che ha interessato la Camera dei Deputati pone una riflessione che riguarda direttamente il funzionamento delle istituzioni democratiche.
Un Parlamento deve poter operare attraverso strumenti di comunicazione affidabili, garantendo la riservatezza delle informazioni quando necessaria e assicurando la continuità delle proprie attività.
La protezione delle infrastrutture digitali non rappresenta quindi soltanto una questione tecnica, affidata agli specialisti informatici.
È parte integrante della tutela delle istituzioni e della loro autonomia.
La crescente digitalizzazione della pubblica amministrazione ha certamente migliorato la rapidità delle comunicazioni e l’accessibilità dei servizi, ma ha contemporaneamente ampliato la superficie potenzialmente esposta agli attacchi.
Ogni nuova piattaforma, ogni collegamento remoto e ogni servizio connesso alla rete richiede adeguate misure di protezione.
Il problema non consiste nell’arrestare l’innovazione tecnologica, ma nel garantire che la sua diffusione proceda insieme a investimenti concreti nella sicurezza.
E questo riguarda tanto le grandi istituzioni nazionali quanto gli enti locali, le aziende pubbliche e le strutture che gestiscono servizi essenziali.
Attacco alla Camera: ora servono verifiche e risposte precise
La situazione a Montecitorio viene descritta dalle fonti istituzionali come sotto controllo. Le misure di sicurezza risultano attivate e la collaborazione con l’Agenzia per la cybersicurezza nazionale costituisce un presidio importante.
Restano tuttavia alcuni interrogativi ai quali soltanto gli accertamenti tecnici potranno fornire risposte definitive.
Occorrerà chiarire l’effettiva portata dell’offensiva, verificare se vi siano stati accessi non autorizzati, accertare l’eventuale compromissione di informazioni e comprendere se i tentativi registrati contro diverse istituzioni presentino collegamenti concreti.
La prudenza comunicativa delle autorità è comprensibile, soprattutto quando sono in corso verifiche su sistemi sensibili. Al tempo stesso, una corretta informazione pubblica richiede che gli sviluppi vengano comunicati con chiarezza, nei limiti consentiti dalle esigenze di sicurezza.
L’attacco informatico alla Camera non deve essere trasformato in un’emergenza più grave di quanto risulti dai fatti conosciuti, ma nemmeno liquidato come un episodio privo di significato.
Perché oggi la sicurezza di uno Stato passa anche attraverso la capacità di difendere le proprie comunicazioni.
E quando nel mirino finiscono gli strumenti digitali di un Parlamento, la questione non riguarda soltanto computer, server e caselle di posta elettronica.
Riguarda la capacità delle istituzioni di continuare a svolgere le proprie funzioni in un mondo nel quale le minacce non arrivano necessariamente attraverso confini geografici, ma possono manifestarsi, silenziosamente, attraverso una connessione alla rete.
 Enrico Menta
 Redazione